Amazon S3でのセキュリティイベントのエクスポート
セキュリティイベントは、クラウドストレージプロバイダーであるAmazon S3に自動的にエクスポートできます。このエクスポートは、UTCの午前0時に実行される日次ジョブで処理されます。設定後は、ダッシュボードからセキュリティイベントを手動でエクスポートする必要はありません。
Amazon S3でのセキュリティイベントのエクスポートの利用可否は、プラットフォームのエディションによって異なります。この機能がワークスペースにない場合は、カスタマーサクセスマネージャーにお問い合わせください。
このエクスポートでは、過去24時間のセキュリティイベントをCSV形式で、設定済みのS3ストレージに送信します。CSVファイルには、手動でエクスポートしたレポートと同じ列に加えて、Version列が含まれます。これらのエクスポートには、ダッシュボードからの手動CSVレポートダウンロードに適用される10,000行の制限はありません。
Brazeは、Amazon S3エクスポートを設定するために、2種類のS3認証および認可方式をサポートしています。
- AWSシークレットアクセスキー方式
- AWSロールARN方式
2026年12月以降、このエクスポートは日次ではなく1時間ごとに実行される予定です。1日1回のファイルを前提としているダウンストリームのジョブを確認してください。
AWS シークレットアクセスキー方式
この方式では、シークレットキーとアクセスキー ID を生成します。これにより、Braze は AWS アカウントのユーザーとして認証され、バケットにデータを書き込めるようになります。
ステップ1:Identity and Access Management(IAM)ユーザーを作成する
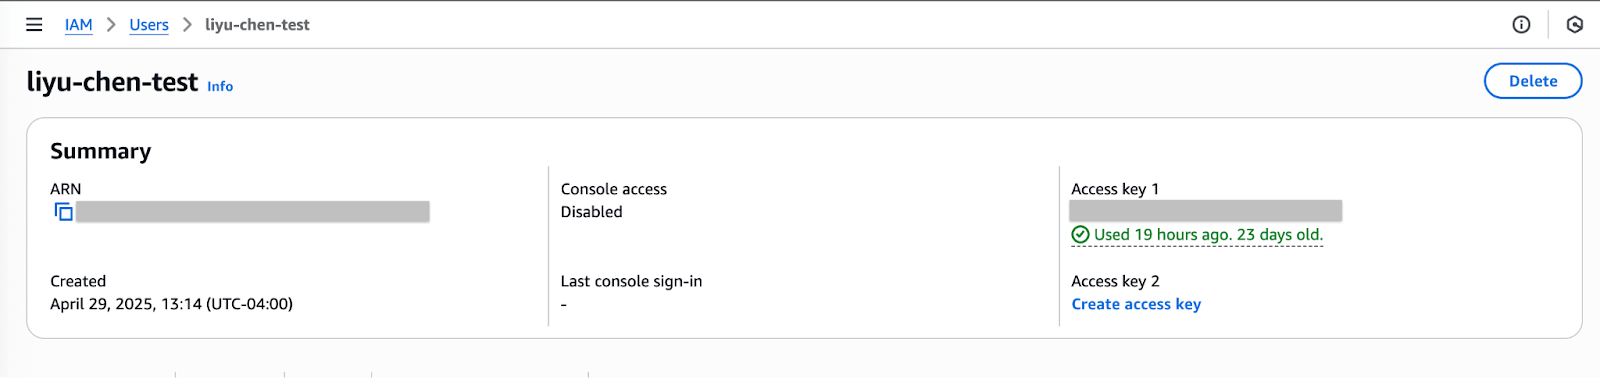
シークレットアクセスキーとアクセスキー ID を取得するには、Setting up your AWS account の手順に従って IAM ユーザーを作成する必要があります。
ステップ2:認証情報を取得する
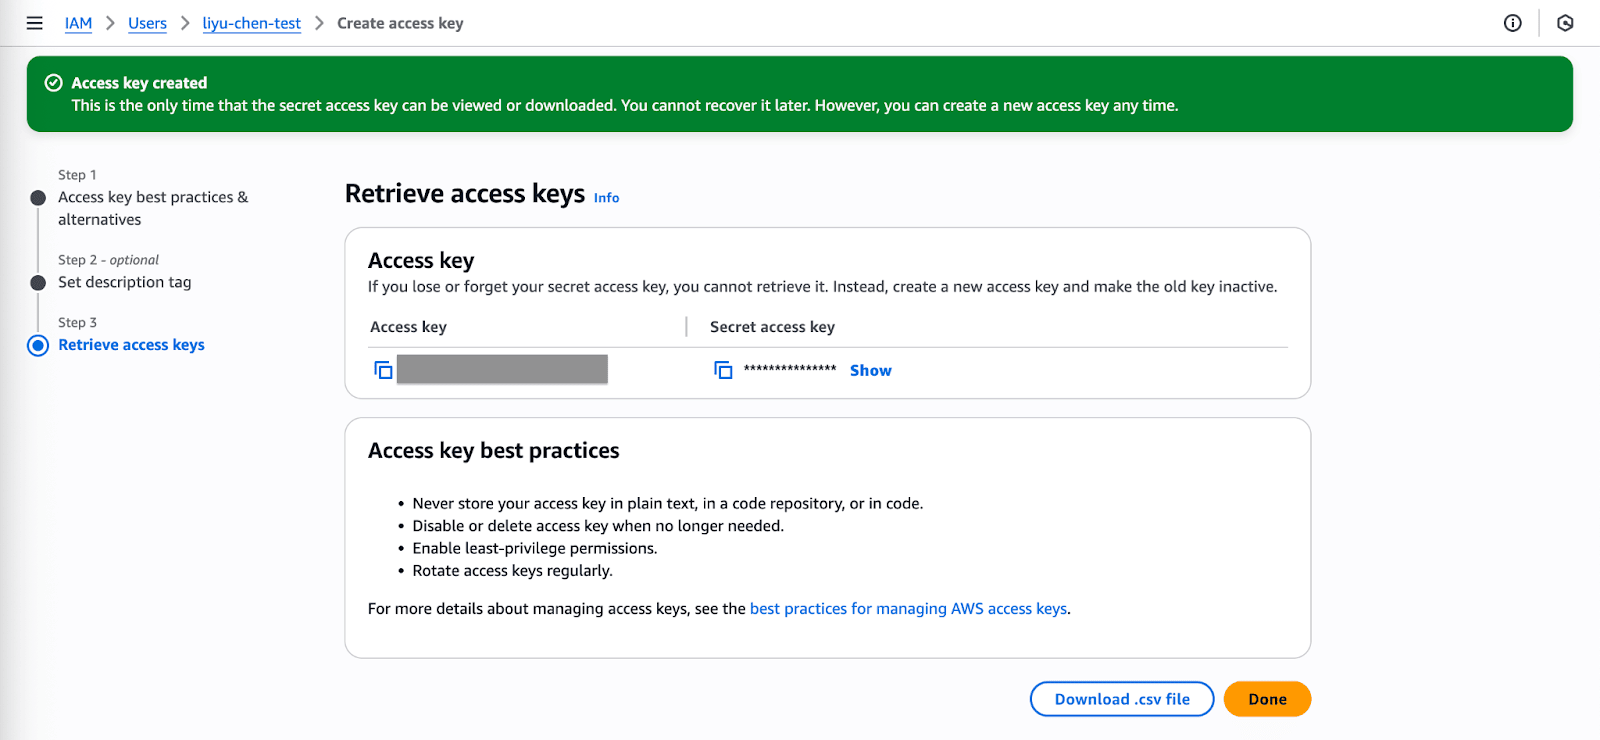
- 新しいユーザーを作成したら、アクセスキーを生成し、アクセスキー ID とシークレットアクセスキーをダウンロードします。
- 後で Braze に入力する必要があるため、これらの認証情報をどこかに控えておくか、認証情報ファイルをダウンロードしてください。
ステップ3:ポリシーを作成する
- IAM(Identity and Access Management)> Policies > Create Policy に移動し、ユーザーに権限を追加します。
- Create Your Own Policy を選択します。これにより権限が制限され、Braze は指定されたバケットにのみアクセスできるようになります。
- 任意のポリシー名を指定します。
- 次のコードスニペットを Policy Document セクションに入力します。「INSERTBUCKETNAME」は必ずご自身のバケット名に置き換えてください。これらの権限がないと、統合は認証情報チェックに失敗し、作成されません。
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME*", "arn:aws:s3:::INSERTBUCKETNAME/", "arn:aws:s3:::INSERTBUCKETNAME"]
}
]
}
ステップ4:ポリシーをアタッチする
- 新しいポリシーを作成したら、Users に移動して対象のユーザーを選択します。
- Permissions タブで Add Permissions を選択し、ポリシーを直接アタッチするオプションを選んでから、作成したポリシーを選択します。
これで、AWS の認証情報を Braze アカウントにリンクする準備が整いました。
ステップ5:Braze を AWS にリンクする
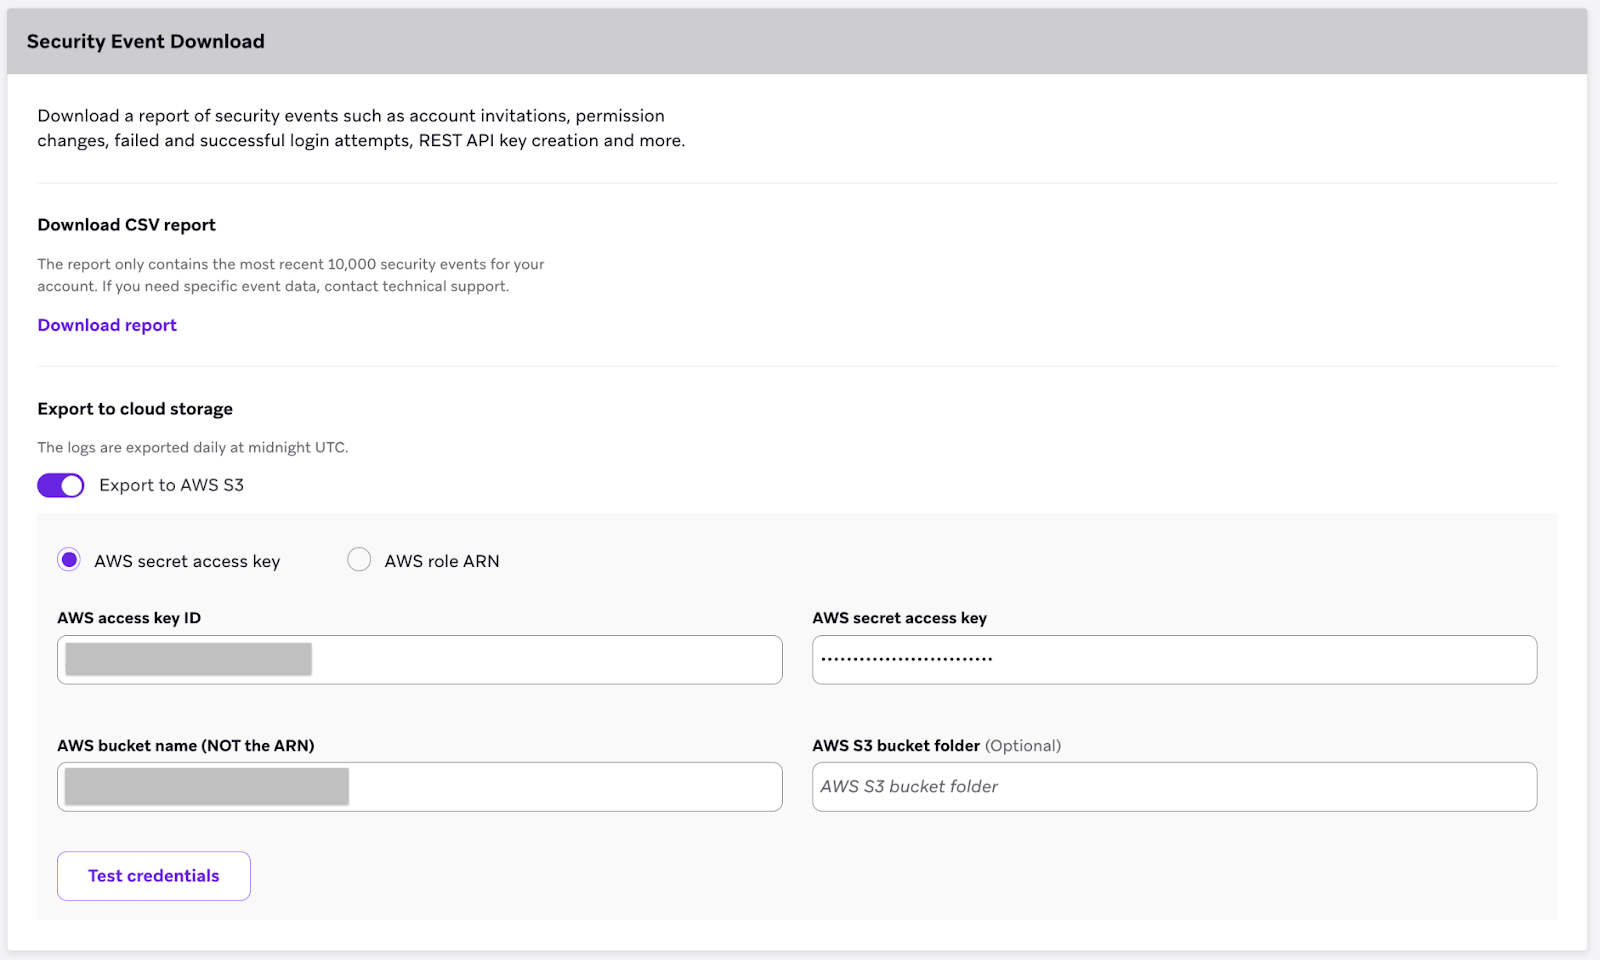
- Braze で 設定 > 会社の設定 > 管理者設定 > セキュリティ設定 に移動し、セキュリティイベントのダウンロードセクションまでスクロールします。
- クラウドストレージにエクスポートで AWS S3 にエクスポートをオンに切り替え、AWS シークレットアクセスキーを選択します。これで S3 エクスポートが有効になります。
- 次の情報を入力します。
- AWS アクセスキー ID
- AWS バケット名
- AWS シークレットアクセスキー
- このキーを入力する際は、まず 認証情報をテストを選択して、認証情報が機能することを確認してください。
- 変更を保存を選択します。
これで、AWS S3 が Braze アカウントに統合されました。
AWSロールARN方式
AWSロールARN方式では、ロールのAmazonリソースネーム (ARN) を生成し、BrazeのAmazonアカウントがそのロールのメンバーとして認証できるようにします。
ステップ1: ポリシーを作成する
- アカウント管理者としてAWSマネジメントコンソールにサインインします。
- AWSコンソールで、IAM (Identity and Access Management) セクション > Policies に移動し、Create Policy を選択します。
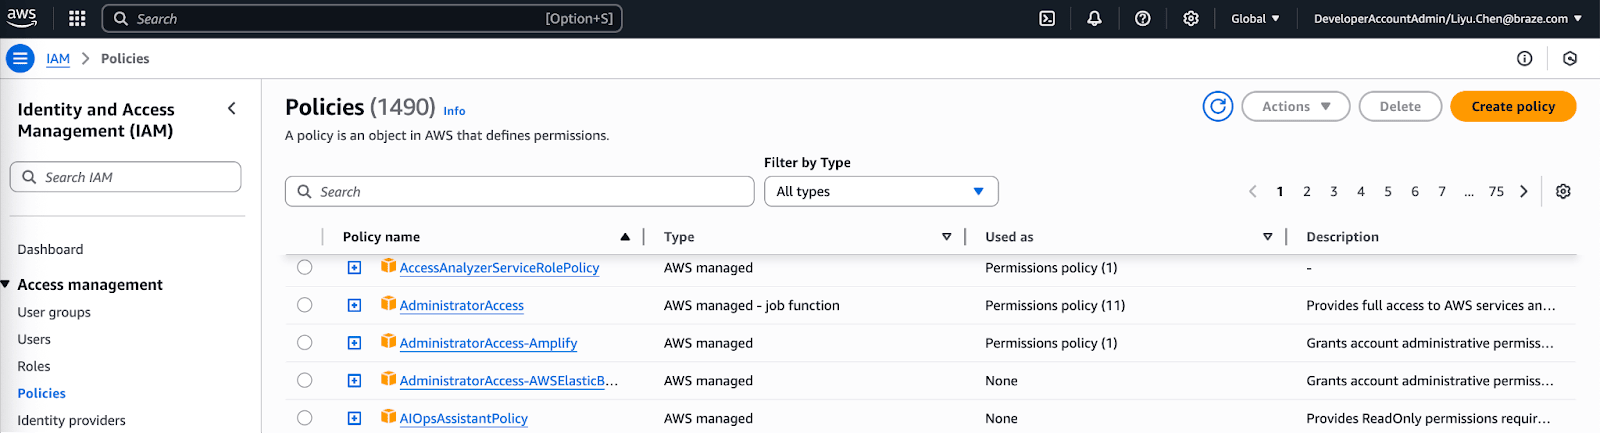
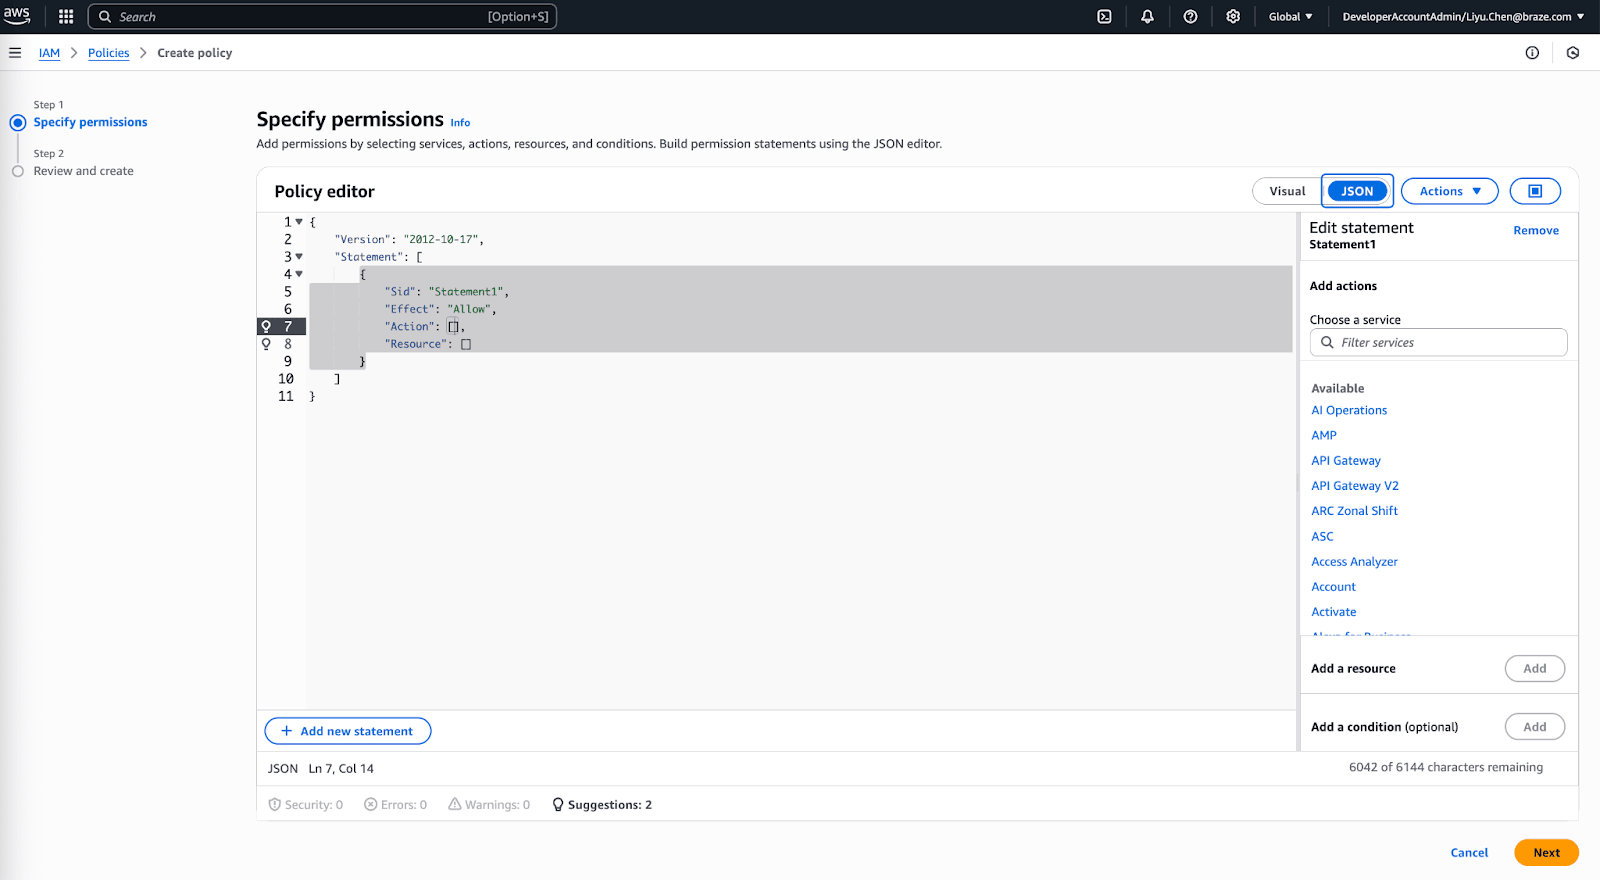
- JSON タブを開き、Policy Document セクションに次のコードスニペットを入力します。
INSERTBUCKETNAMEは必ずご自身のバケット名に置き換えてください。
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:PutObject", "s3:GetObject","s3:DeleteObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME/*"]
}
]
}
- ポリシーを確認したら、Next を選択します。
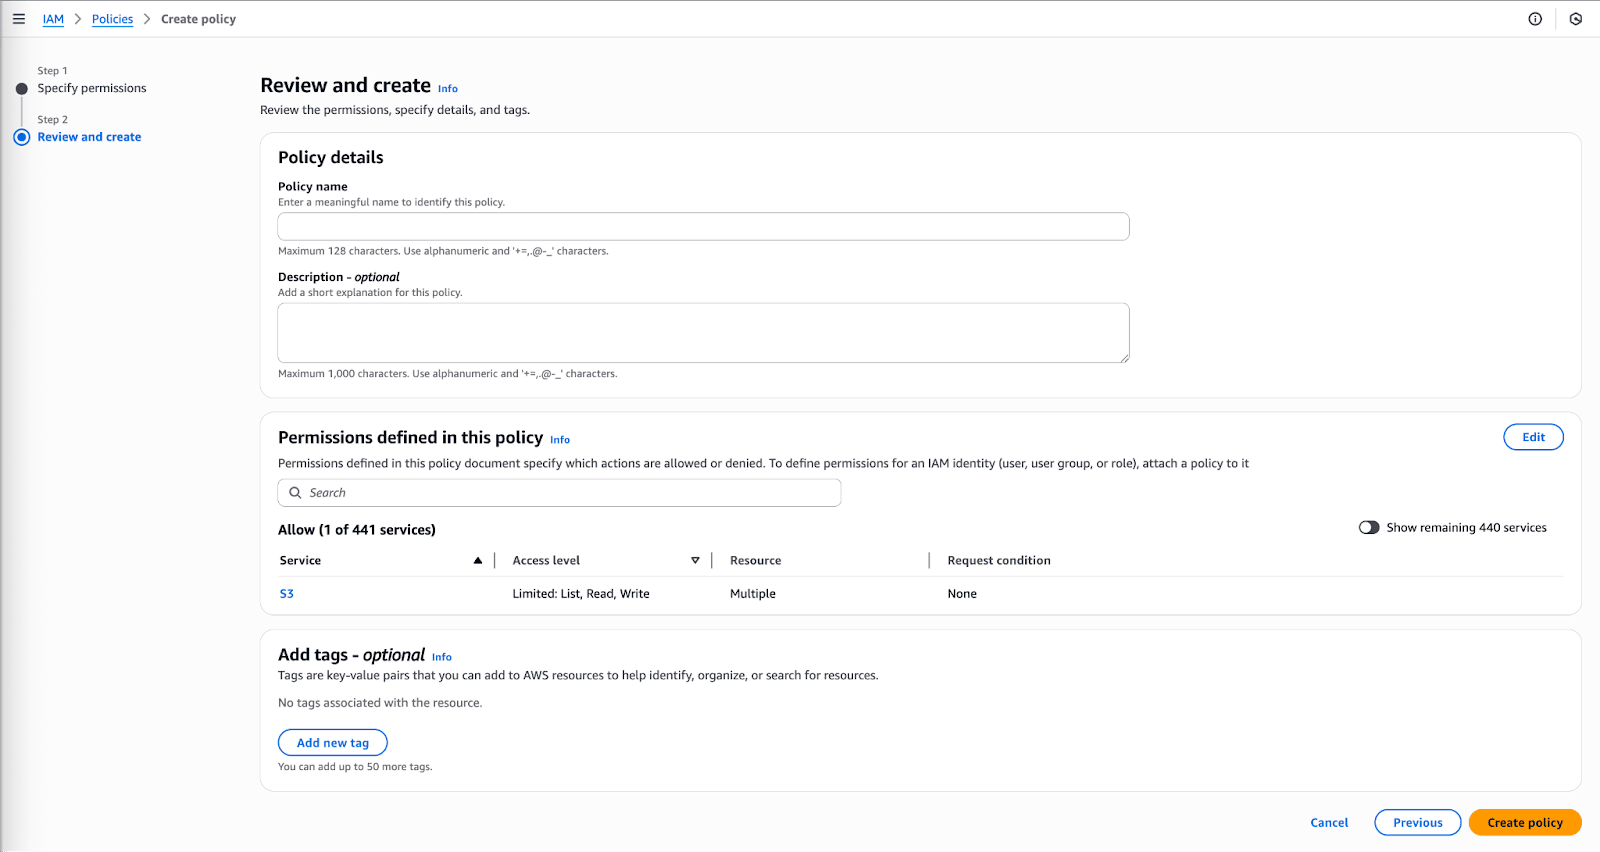
- ポリシーに名前と説明を付け、Create Policy を選択します。
ステップ2: ロールを作成する
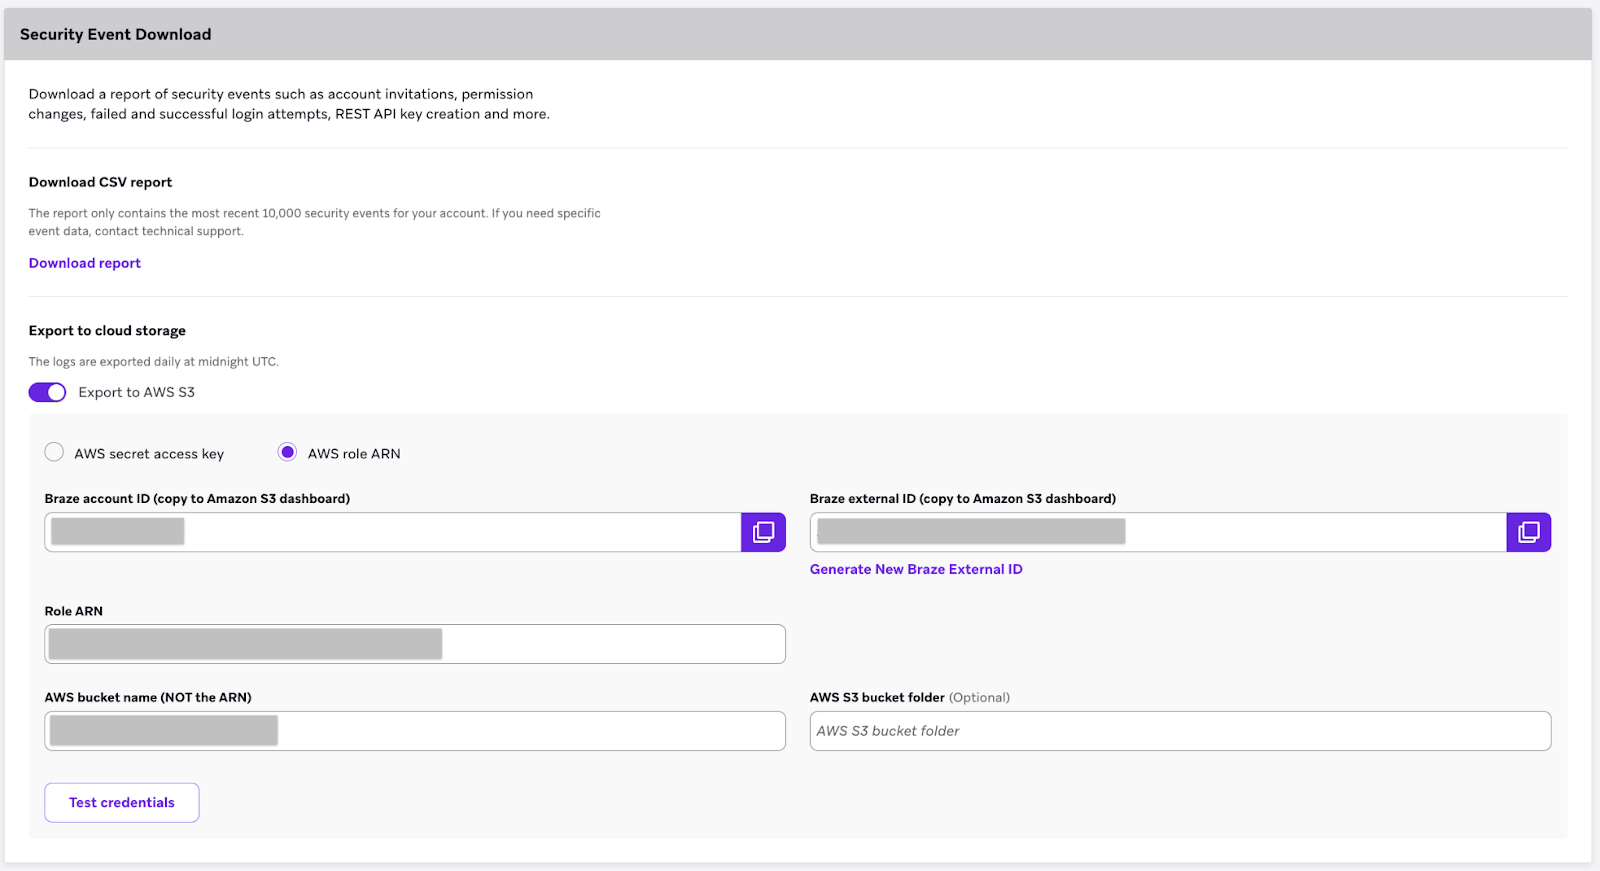
- Brazeで、設定 > 会社の設定 > 管理者設定 > セキュリティ設定 に移動し、セキュリティイベントのダウンロード セクションまでスクロールします。
- AWS Role ARN を選択します。
- ロールの作成に必要な識別子、BrazeアカウントID、Braze external IDを控えておきます。
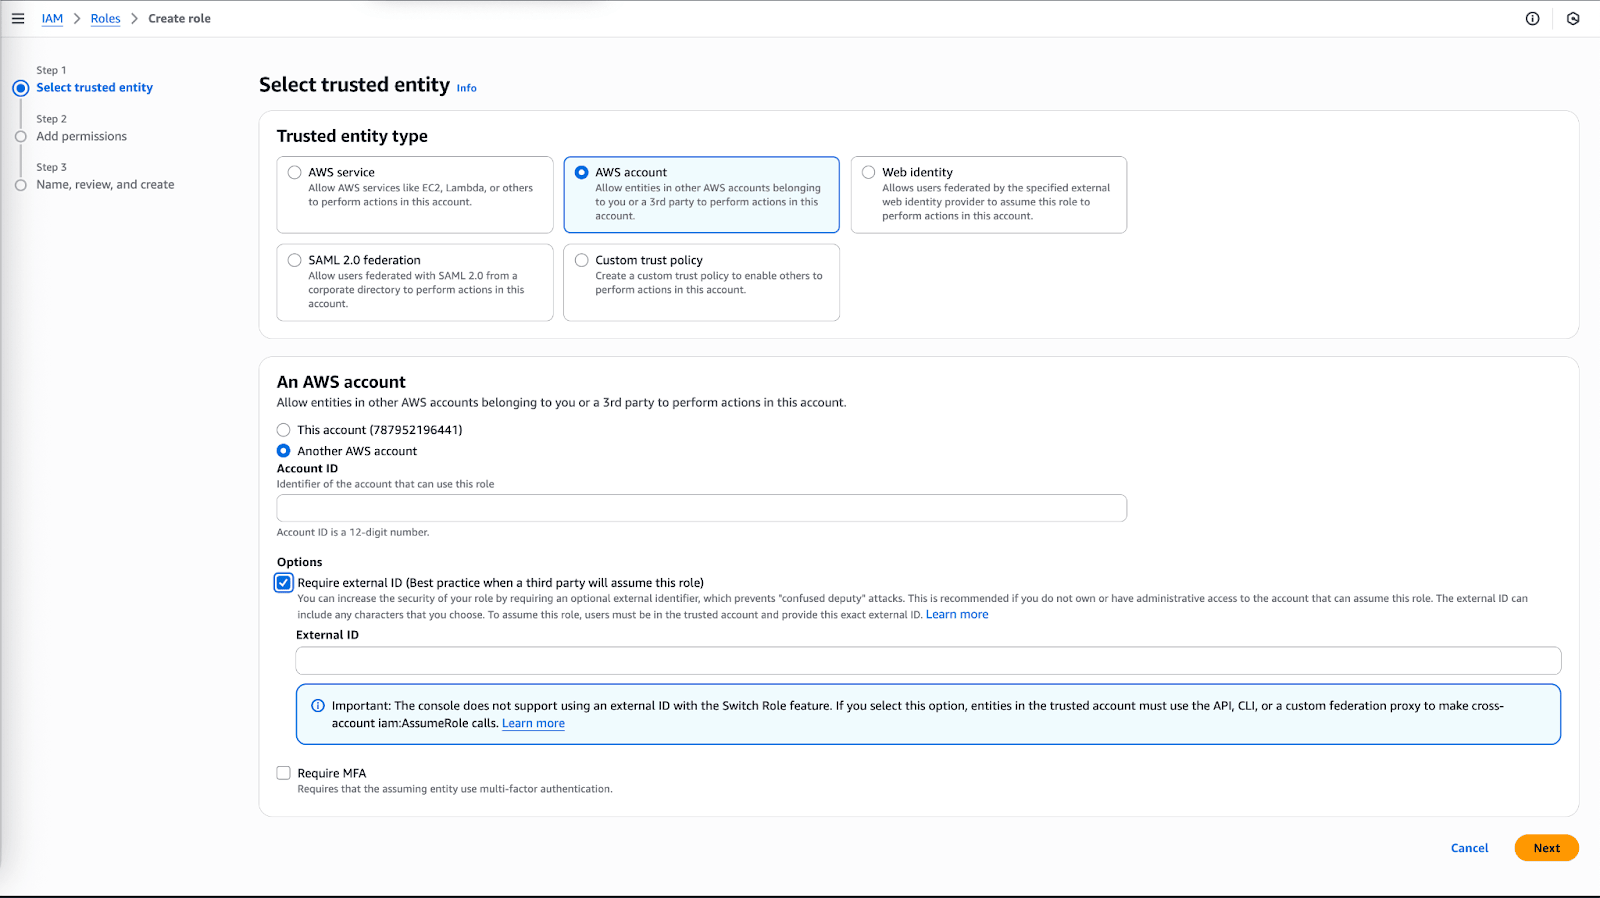
- AWSコンソールで、IAM (Identity and Access Management) セクション > Roles > Create Role に移動します。
- 信頼されたエンティティのタイプとして Another AWS Account を選択します。
- BrazeアカウントIDを入力し、Require external ID チェックボックスをオンにして、Braze external IDを入力します。
- 完了したら Next を選択します。
ステップ3: ポリシーをアタッチする
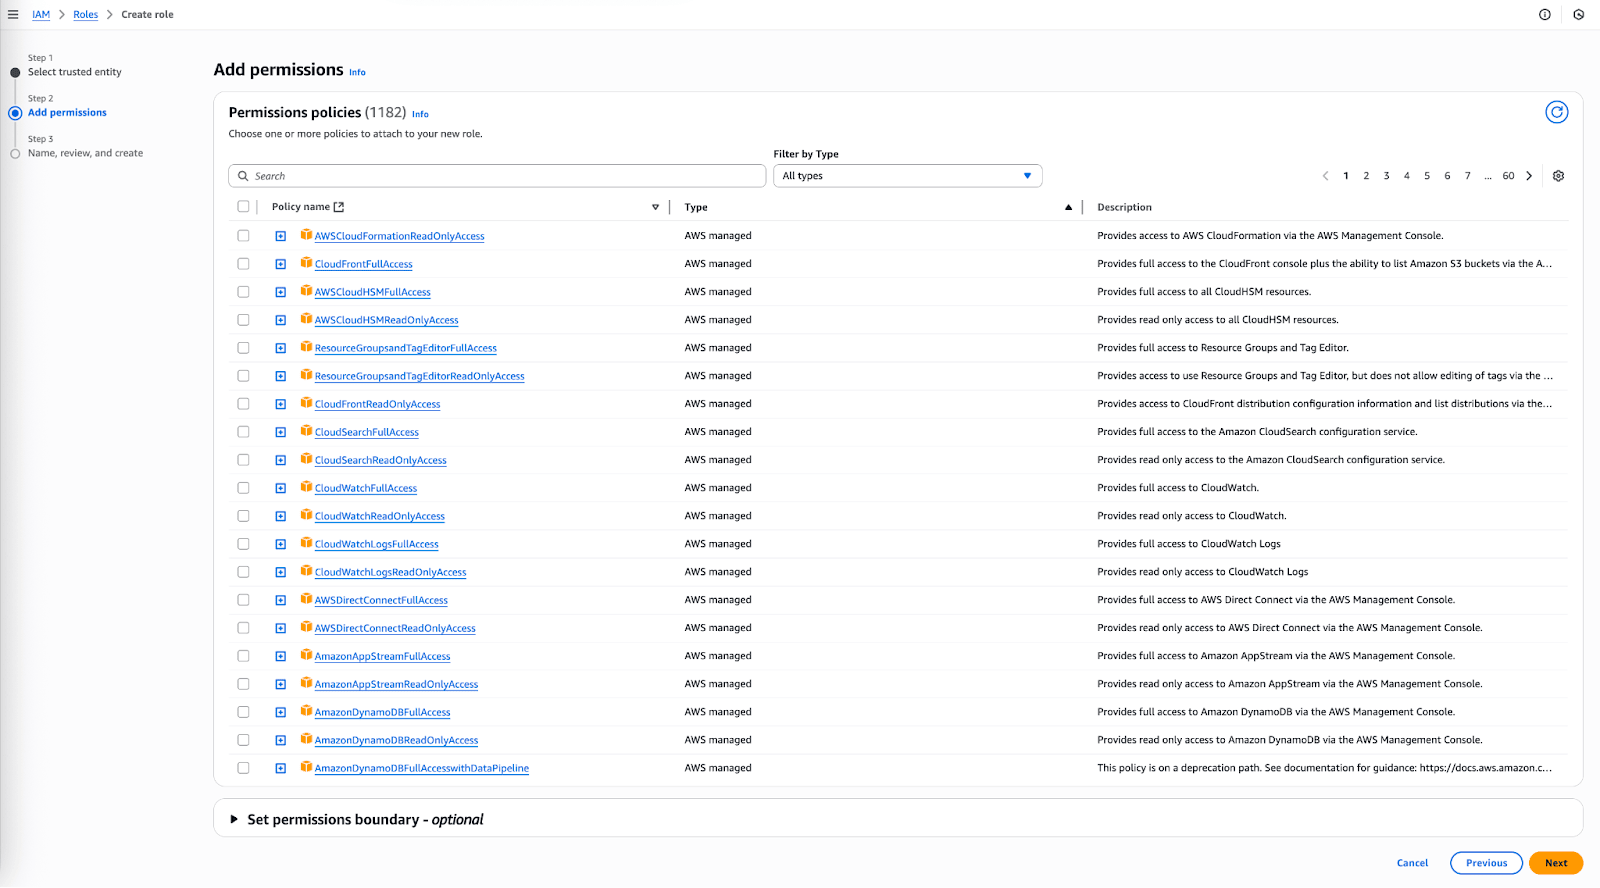
- 検索バーで先ほど作成したポリシーを検索し、ポリシーの横にチェックを入れてアタッチします。
- Next を選択します。
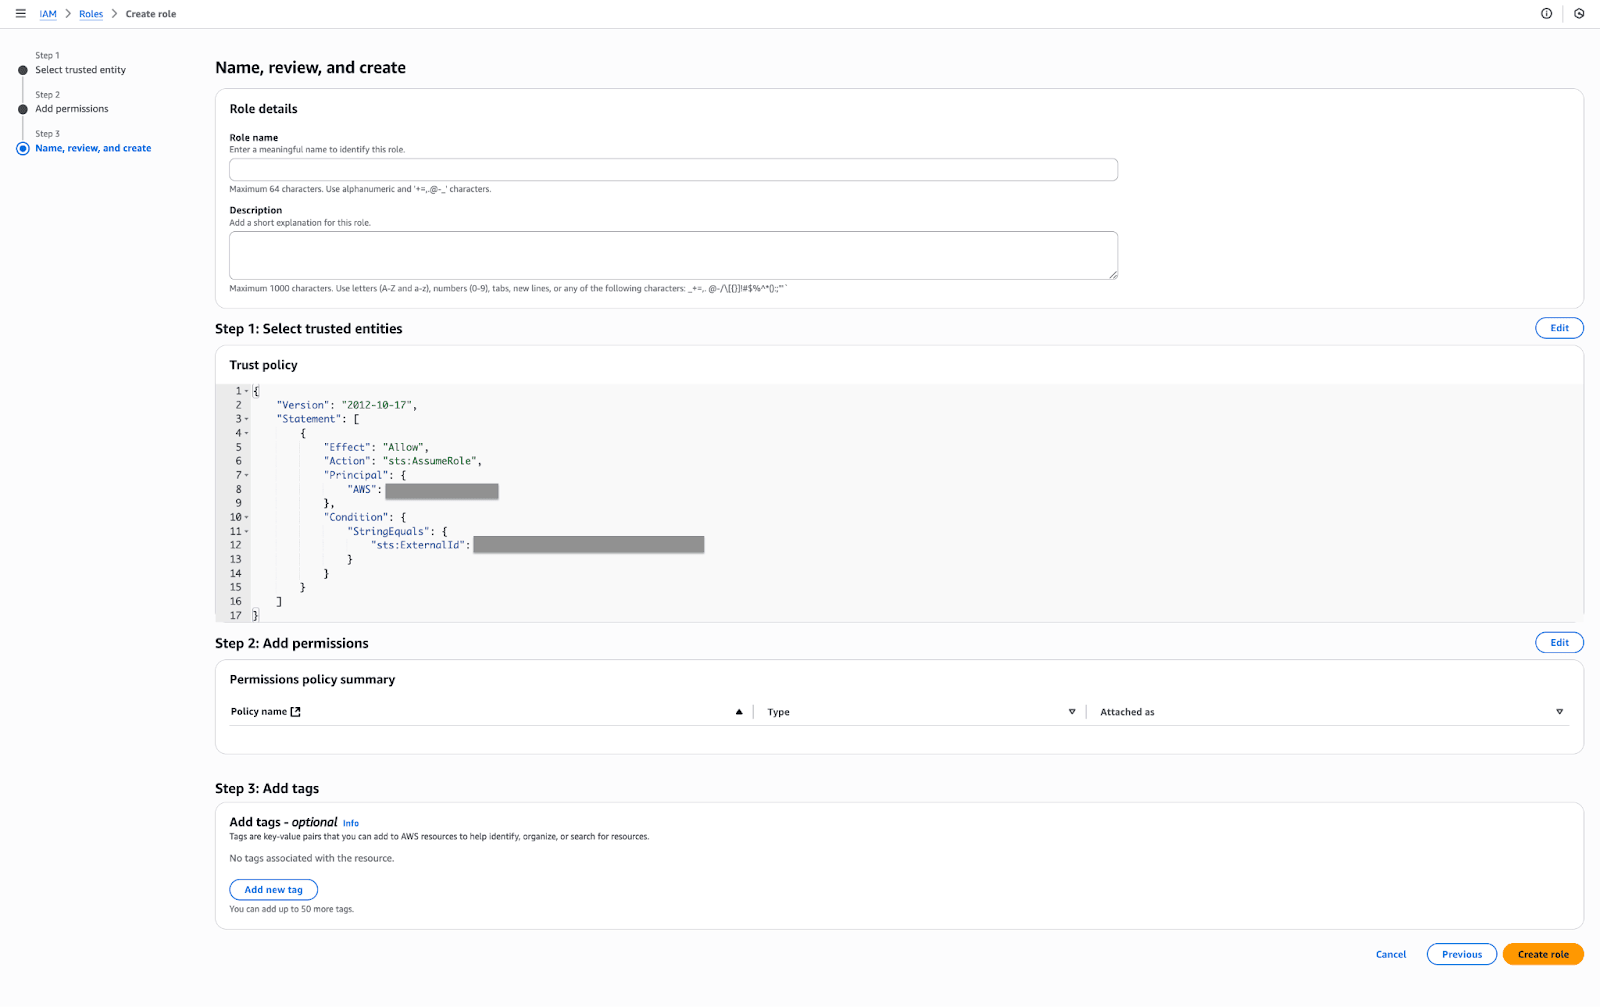
- ロールに名前と説明を付け、Create Role を選択します。
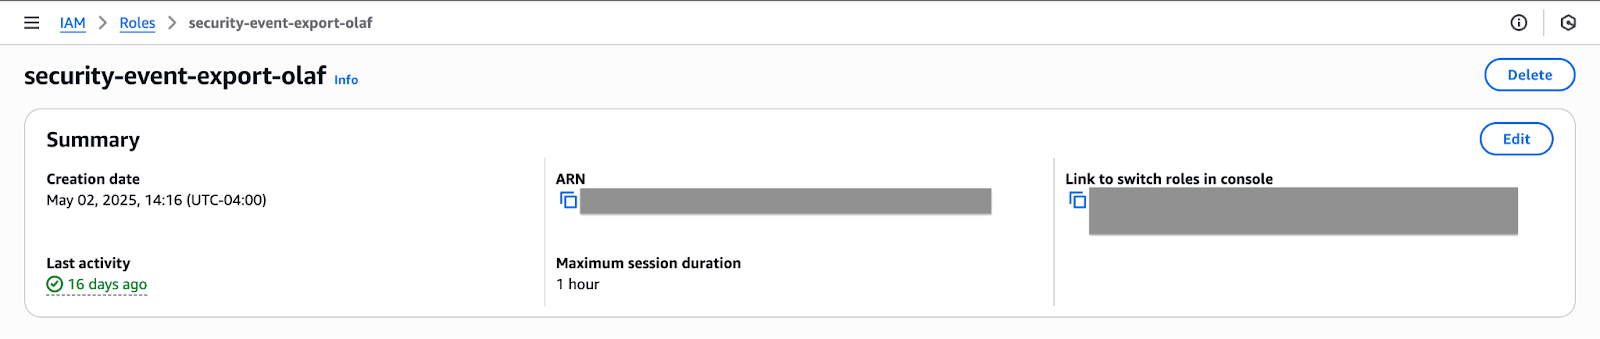
新しく作成したロールが一覧に表示されます。
ステップ4: Braze AWSにリンクする
- AWSコンソールで、新しく作成したロールを一覧から探します。名前を選択してそのロールの詳細を開き、ARN を控えておきます。
- Brazeで、設定 > 会社の設定 > 管理者設定 > セキュリティ設定 に移動し、セキュリティイベントのダウンロード セクションまでスクロールします。
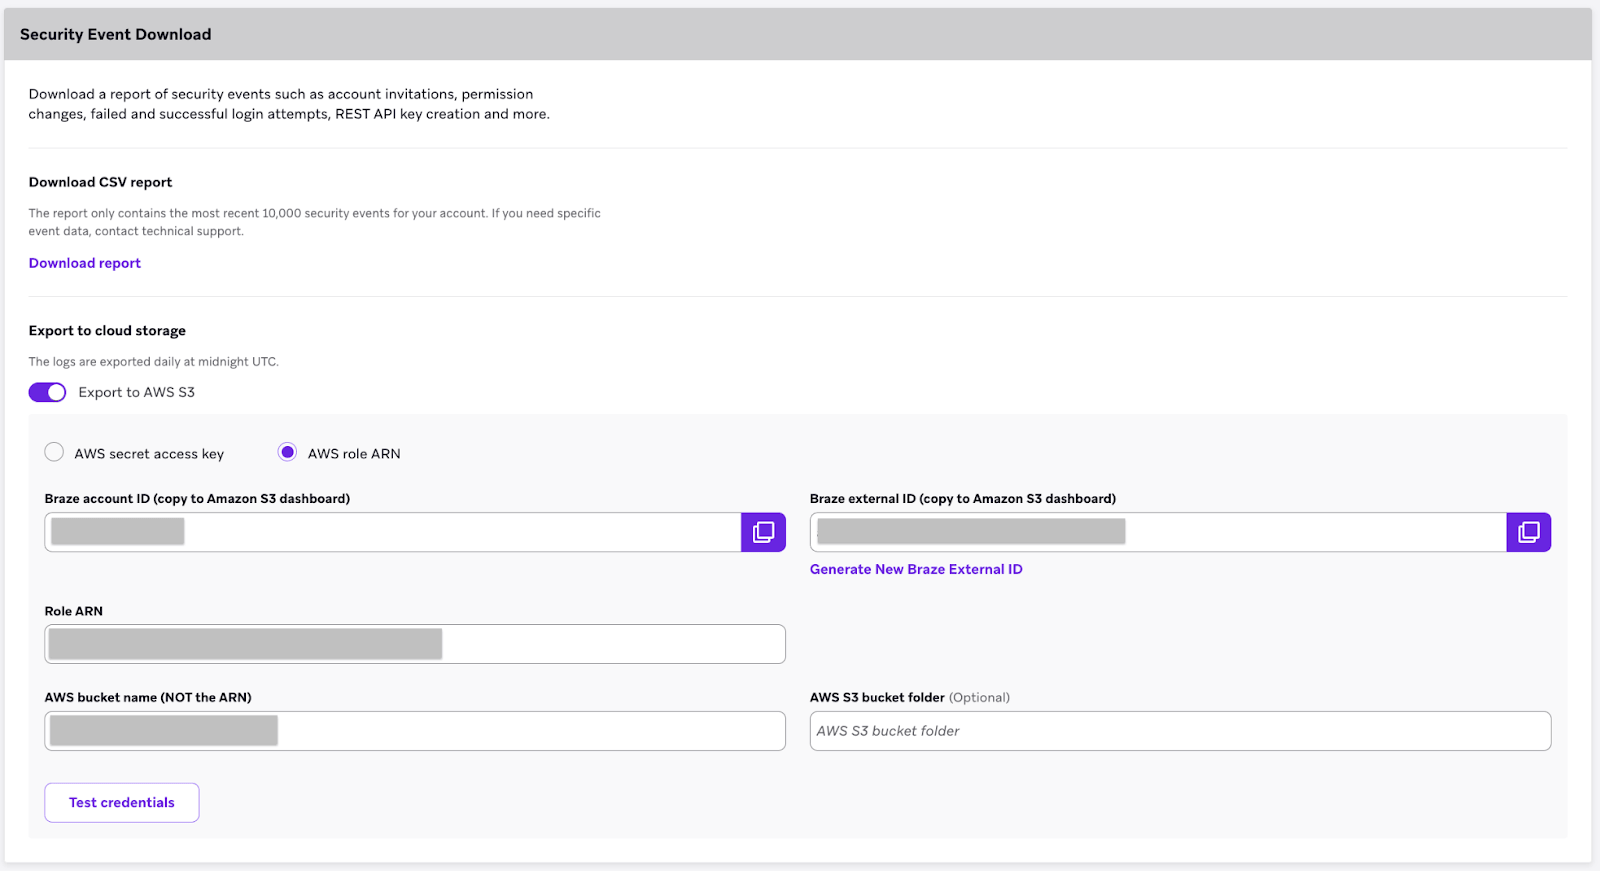
- AWS role ARN が選択されていることを確認し、指定されたフィールドにロールARNとAWS S3バケット名を入力します。
- 認証情報をテスト を選択して、認証情報が正しく機能することを確認します。
- 変更を保存 を選択します。
これで、AWS S3がBrazeアカウントに統合されました。